API Key 與認證
建立和管理 AGTCloud API Key,並設定 API 所需的認證 Header。
API Key 用於驗證你向 AGTCloud API 傳送請求時的身分。大多數 API 使用 Bearer API Key;Anthropic Messages 等相容協議使用專用身分驗證 Header,具體要求請以對應 Endpoint 頁面為準。
| 設定 | 值 |
|---|---|
| Base URL | https://api.agtcloud.cn/v1 |
| 大多數 API | Authorization: Bearer your-api-key |
| Anthropic Messages | x-api-key: your-api-key 和 anthropic-version: 2023-06-01 |
建立 API Key
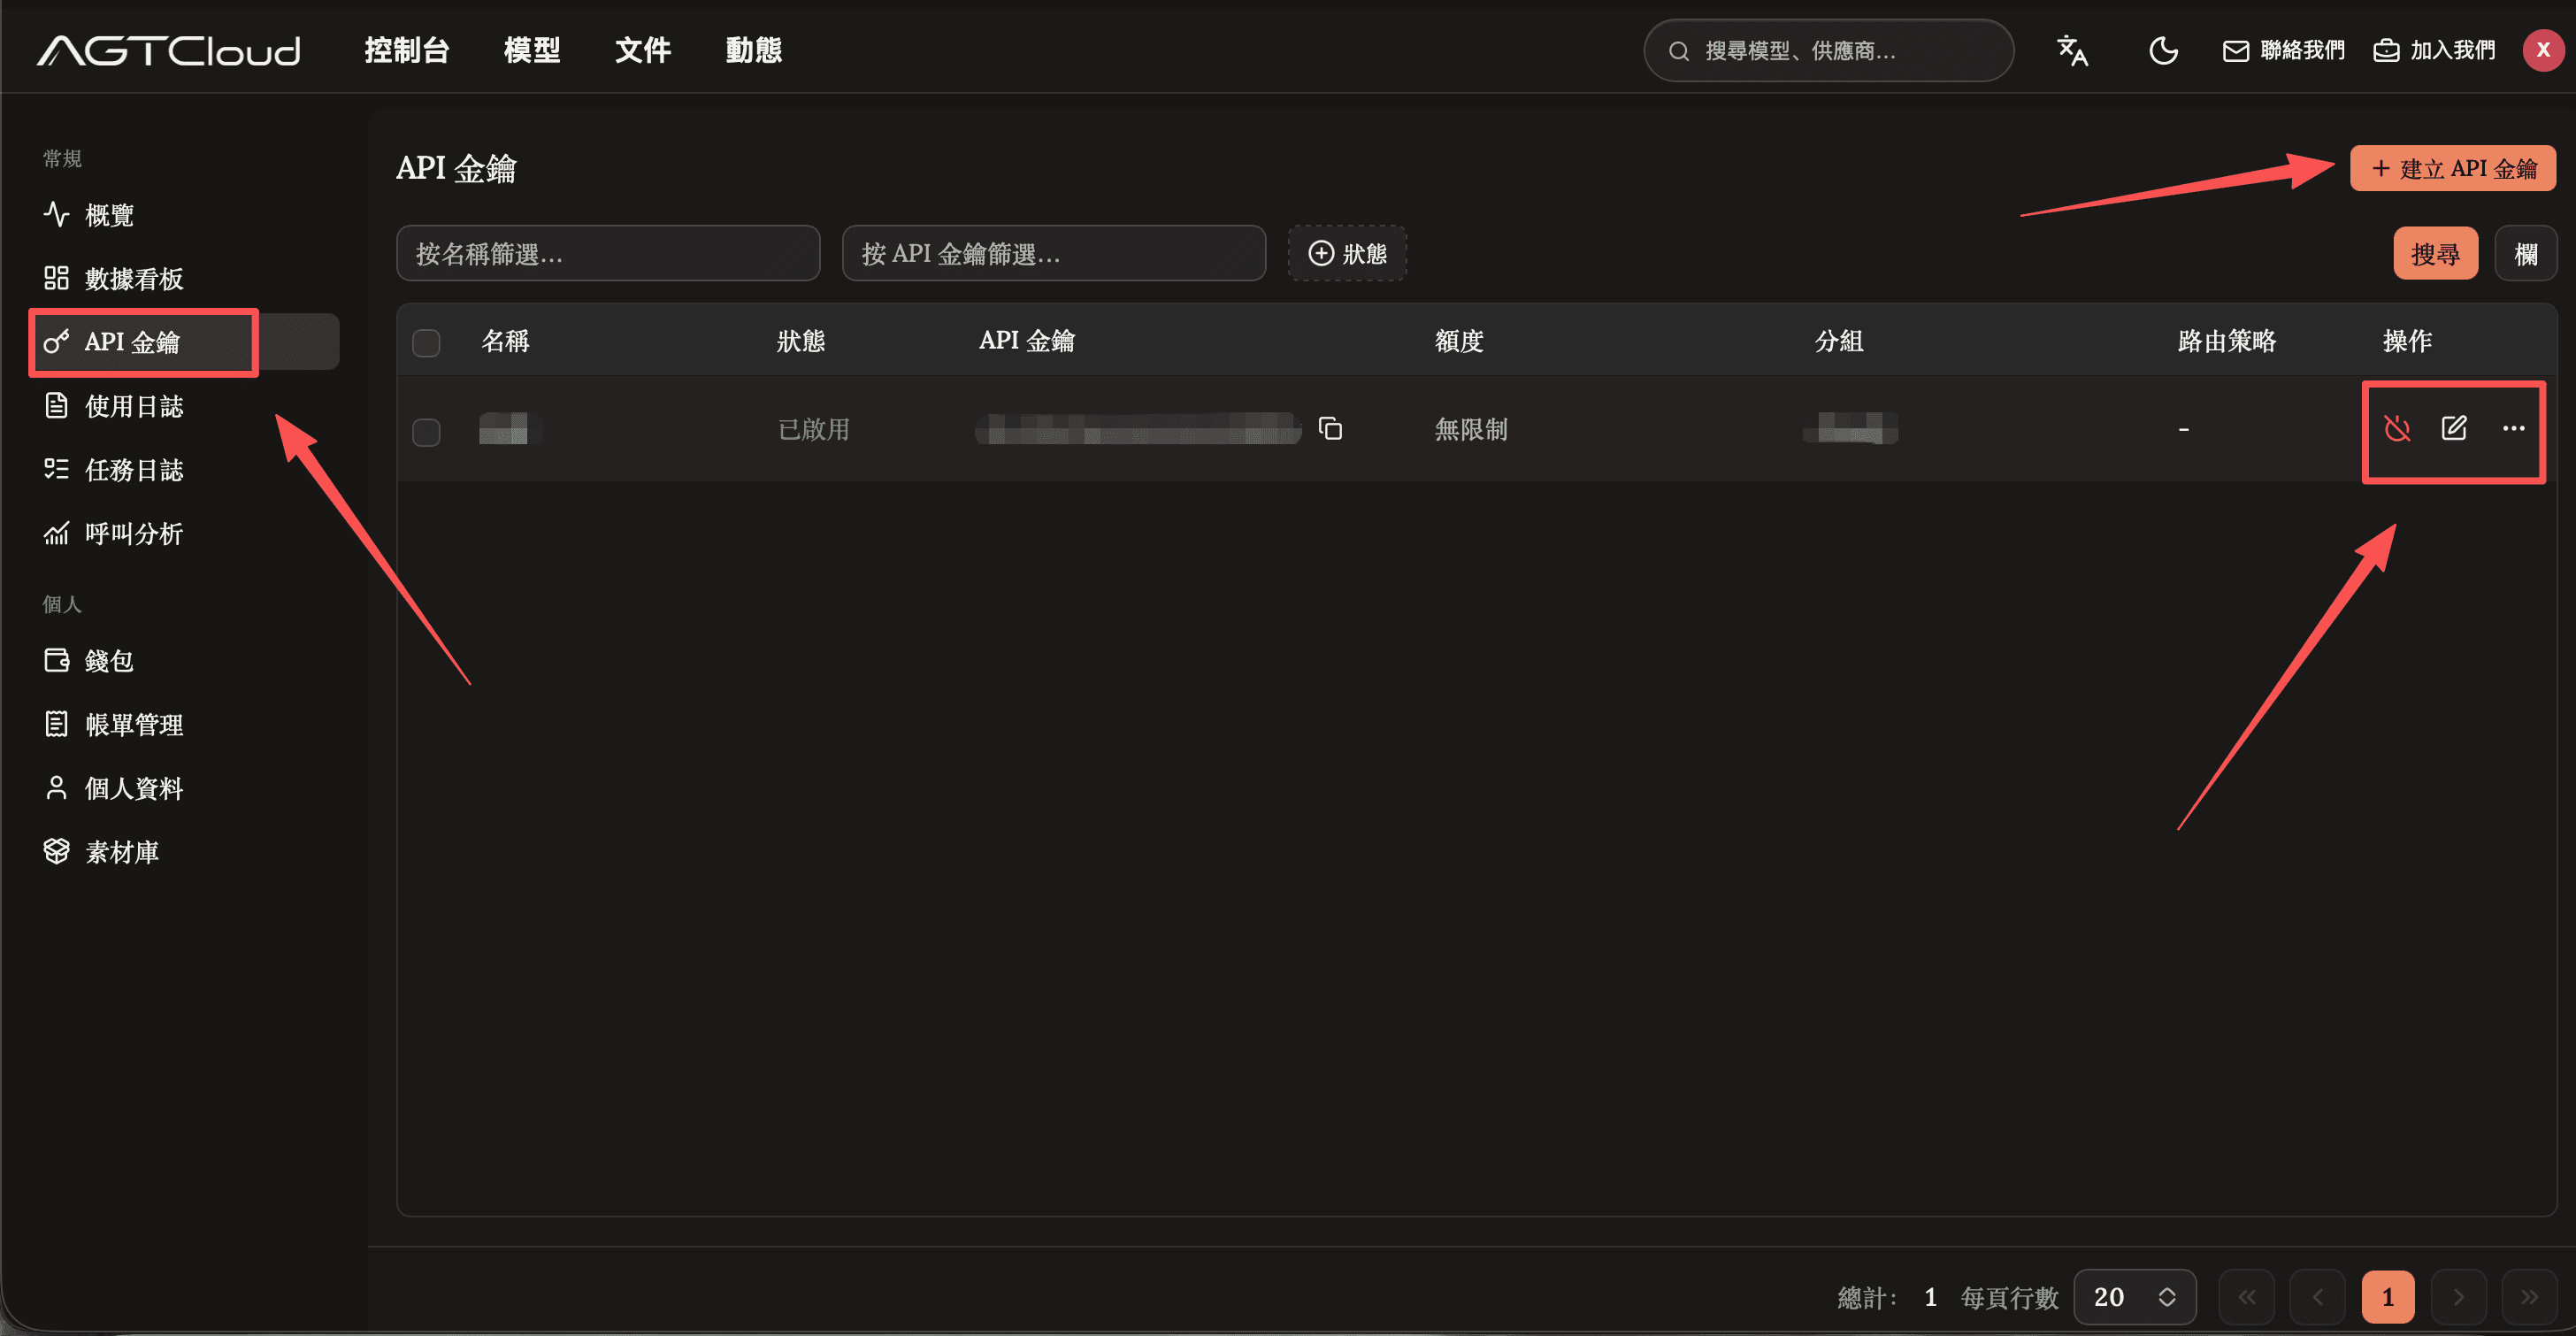
- 前往 API Keys。
- 按一下建立 API 金鑰。
- 複製並安全儲存你的 API Key。
妥善儲存 API Key
請勿在螢幕截圖、聊天記錄、支援單或公開程式碼中顯示完整的 API Key。若懷疑已洩漏,請停用或刪除舊 Key,並新增權杖。
使用 API Key
Bearer 認證
使用 https://api.agtcloud.cn/v1 作為 Base URL,並在請求中加入:
Authorization: Bearer your-api-key建議使用的 Base URL 已包含 /v1。組合請求位址時請勿再次加入 /v1,否則會產生錯誤路徑。
驗證 API Key
請求目前 API Key 可見的模型清單,確認 Base URL 和認證設定是否正確:
curl 'https://api.agtcloud.cn/v1/models' \
  -H 'Authorization: Bearer your-api-key'
Anthropic Messages
呼叫 Anthropic Messages 相容 API 時,使用 x-api-key 傳遞 API Key,並提供必要的 anthropic-version:
x-api-key: your-api-key
anthropic-version: 2023-06-01
完整請求要求請參閱 Anthropic Messages。
管理 API Key
在 API Keys 頁面可以:
- 新增供不同環境或應用程式使用的權杖。
- 停用不再使用或疑似洩漏的權杖。
- 刪除不再需要的權杖。
第三方工具設定
設定使用 OpenAI 相容協議的第三方工具時,通常需要填寫:
| 設定項目 | 填寫內容 |
|---|---|
| API Host / Base URL | https://api.agtcloud.cn/v1 |
| API Key | 目前帳戶建立的 API Key |
| 模型 | 目前站點和帳戶可用的模型 ID |
模型 ID 可以從模型廣場取得。具體設定方式請參閱第三方整合。
安全管理
正式服務應透過伺服器端環境變數或金鑰管理服務讀取 API Key:
export AGTCLOUD_API_KEY='your-api-key'- 請勿將 API Key 寫入原始碼或提交至版本控制系統。
- 請勿將 API Key 傳送至瀏覽器前端、行動應用程式安裝套件或其他不受信任的用戶端。
- 開發、測試和正式環境應使用不同的 API Key。
- 若懷疑 API Key 已洩漏,請立即停用或刪除舊 Key,並替換為新的 Key。