API Keyと認証
AGTCloud API Keyを作成・管理し、APIに必要な認証Headerを設定します。
API Keyは、AGTCloud APIへのリクエストを認証するために使用します。ほとんどのAPIはBearer API Keyを使用します。Anthropic Messagesなどの互換プロトコルでは専用の認証Headerを使用するため、詳細は各Endpointページを参照してください。
| 設定 | 値 |
|---|---|
| Base URL | https://api.agtcloud.cn/v1 |
| ほとんどのAPI | Authorization: Bearer your-api-key |
| Anthropic Messages | x-api-key: your-api-keyおよびanthropic-version: 2023-06-01 |
API Keyを作成する
- API Keysを開きます。
- APIキーを作成をクリックします。
- API Keyをコピーし、安全に保管します。
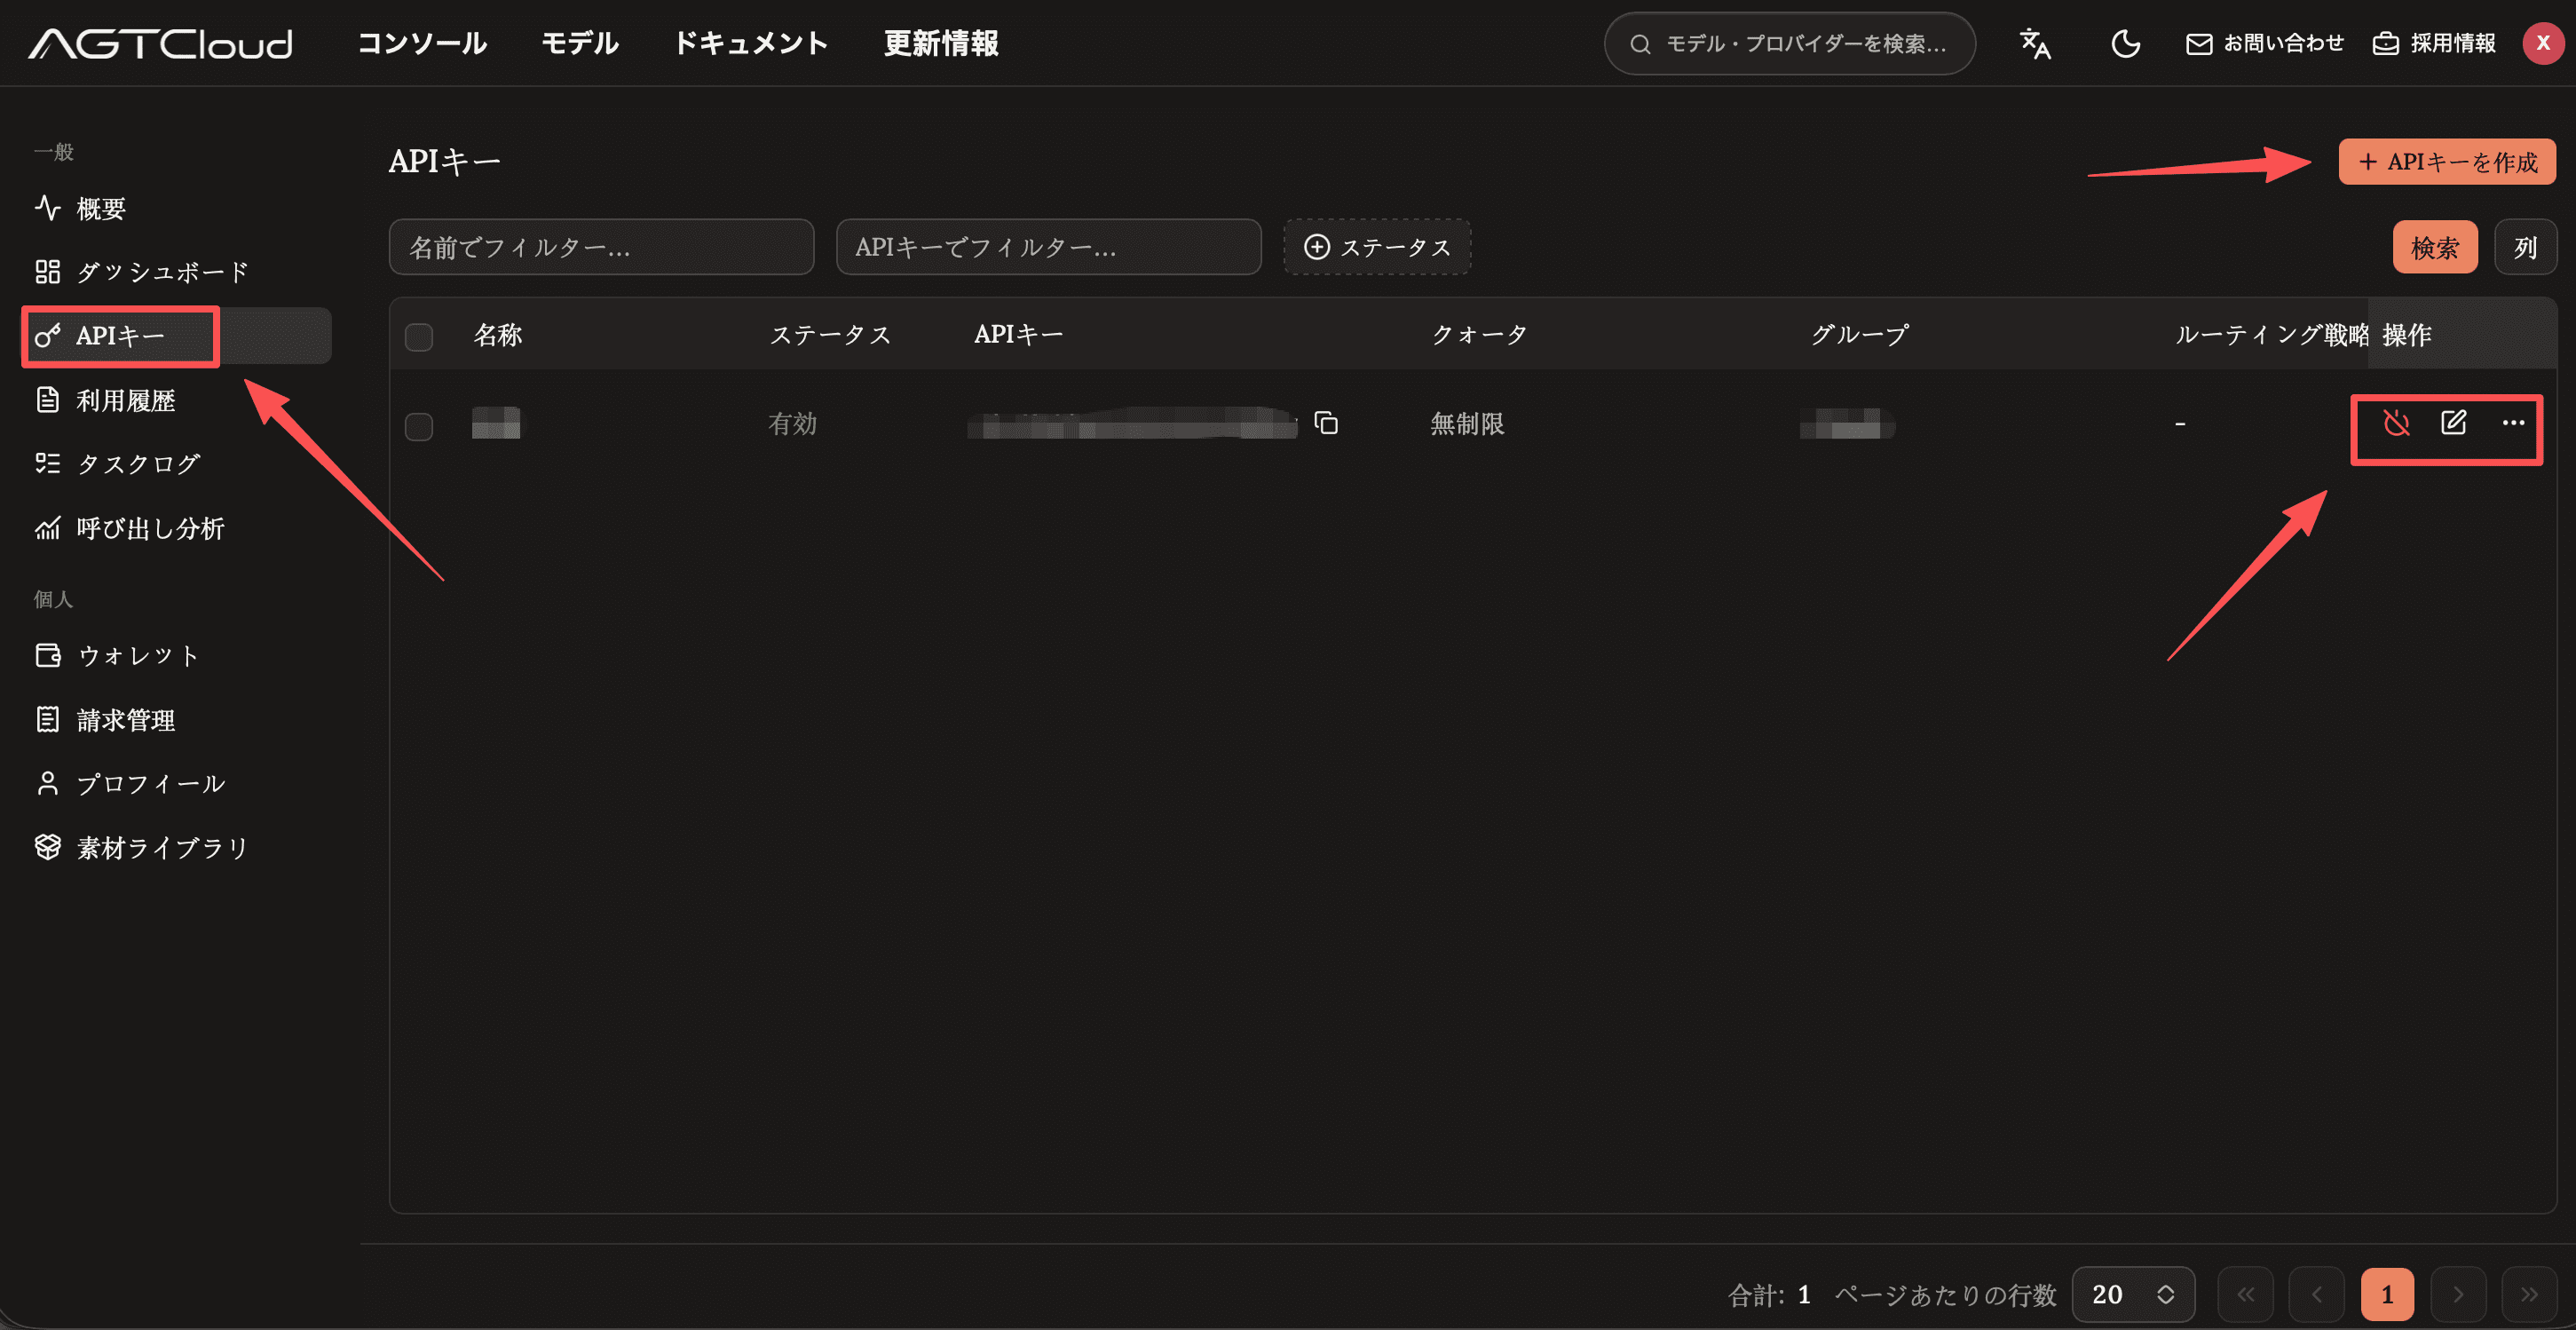
API Keyを適切に保管してください
完全なAPI Keyをスクリーンショット、チャット、サポートチケット、公開コードに含めないでください。漏えいが疑われる場合は古いKeyを無効化または削除し、新しいトークンを追加してください。
API Keyを使用する
Bearer認証
https://api.agtcloud.cn/v1をBase URLとして使用し、リクエストに次のHeaderを追加します。
Authorization: Bearer your-api-key推奨Base URLにはすでに/v1が含まれています。リクエストURLを組み立てるときに/v1を重ねて追加しないでください。誤ったパスになります。
API Keyを確認する
現在のAPI Keyで参照できるモデル一覧を取得し、Base URLと認証設定が正しいことを確認します。
curl 'https://api.agtcloud.cn/v1/models' \
  -H 'Authorization: Bearer your-api-key'
Anthropic Messages
Anthropic Messages互換APIを呼び出す場合は、x-api-keyでAPI Keyを渡し、必須のanthropic-versionを指定します。
x-api-key: your-api-key
anthropic-version: 2023-06-01完全なリクエスト要件については、Anthropic Messagesを参照してください。
API Keyを管理する
次の操作は、API Keysページで行えます。
- 環境やアプリケーションごとにトークンを追加します。
- 使用しなくなったトークンや漏えいが疑われるトークンを無効化します。
- 不要になったトークンを削除します。
サードパーティツールを設定する
OpenAI互換プロトコルを使用するサードパーティツールでは、通常、次の項目を設定します。
| 設定項目 | 入力内容 |
|---|---|
| API Host / Base URL | https://api.agtcloud.cn/v1 |
| API Key | 現在のアカウントで作成したAPI Key |
| モデル | 現在のサイトとアカウントで利用可能なモデルID |
モデルIDは、モデルマーケットプレイスから取得できます。具体的な設定方法については、サードパーティ連携を参照してください。
セキュリティ管理
本番サービスでは、サーバー側の環境変数またはシークレット管理サービスからAPI Keyを読み取ってください。
export AGTCLOUD_API_KEY='your-api-key'- API Keyをソースコードに書き込んだり、バージョン管理システムにコミットしたりしないでください。
- API Keyをブラウザのフロントエンド、モバイルアプリのパッケージ、その他の信頼できないクライアントへ送信しないでください。
- 開発、テスト、本番の各環境で異なるAPI Keyを使用してください。
- API Keyの漏えいが疑われる場合は、古いKeyを直ちに無効化または削除し、新しいKeyに置き換えてください。